
Pourquoi Nymus a franchi ce pas
En tant que spécialiste de la facturation électronique, Nymus traite des informations essentielles au fonctionnement quotidien de ses clients. Une sécurité de l’information démontrable joue donc un rôle clé dans leur confiance.
Nymus a fait le choix délibéré de la certification dans le cadre de sa stratégie de croissance. Les grandes entreprises imposent des exigences de sécurité à leurs fournisseurs, et l’ambition de se développer à l’international, notamment aux Pays-Bas, rendait un cadre reconnu d’autant plus pertinent.
Ce que démontre la certification
ISO/IEC 27001 définit les exigences d’un système de management de la sécurité de l’information, ou ISMS. Un tel système aide une organisation à évaluer ses risques, à choisir des mesures appropriées et à en améliorer continuellement l’efficacité. Il couvre les personnes, les processus et la technologie.
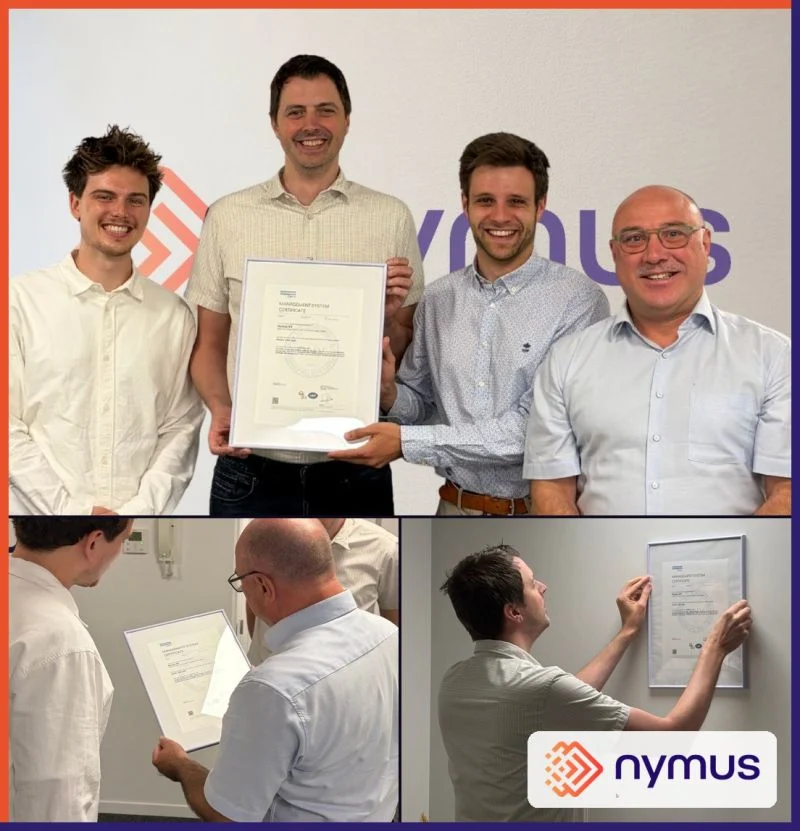
Pour Nymus, le certificat apporte une confirmation indépendante de son système de management dans le périmètre évalué. Les clients peuvent s’en servir lors de l’évaluation de leurs fournisseurs. Le certificat renforce la confiance ; le maintien du système reste un travail permanent.
Accompagnement et certification indépendante
Cyberwise a accompagné Nymus jusqu’à la certification. L’audit de certification et la délivrance du certificat ont été assurés par DNV. L’accompagnement reste ainsi clairement distinct de l’évaluation indépendante réalisée par l’organisme de certification.
Ce que votre organisation peut en retenir
Ce cas montre comment la sécurité de l’information peut servir les ambitions commerciales et répondre aux attentes des clients. Vous envisagez vous aussi ISO/IEC 27001 ? Commencez par clarifier les activités et informations à protéger, les attentes de vos clients et vos principaux risques.
À partir de là, vous pouvez fixer des priorités, attribuer les responsabilités et construire un ISMS opérationnel. La vraie valeur réside dans l’application et le suivi au quotidien. La certification peut ensuite confirmer ce travail de manière indépendante.