Cyberwise

Cyberwise · Your Compliance Partner

Versterk je
cybersecurity.
Krijg grip op je
compliance.

Cyberwise combineert technische security assessments met expertise in governance en compliance. We vertalen bevindingen naar duidelijke prioriteiten, begeleiden de verbetering en toetsen of maatregelen werken.

Actief in België en Nederland

01Positionering

Van compliancevereiste naar werkende cybersecurity.

We gaan verder dan procedures en papierwerk: we onderzoeken je omgeving, vertalen risico’s naar prioriteiten en begeleiden de verbetering. Zo staat Cyberwise in elk traject:

  • Technisch én organisatorischWe beoordelen je IT-omgeving en je organisatie samen: configuraties, netwerk en cloud, gekoppeld aan governance, beleid en compliance.
  • Elk kader, één aanpakNIS2, de Cyberbeveiligingswet, ISO/IEC 27001, CyberFundamentals of TISAX: we werken met het kader dat voor jouw organisatie geldt.
  • Begrijpelijk voor IT en managementBevindingen vertaald naar risico, prioriteit en concrete beslissingen, op het niveau van elke rol.
  • Aantoonbaar resultaatWe sturen op concrete opleveringen en toetsen of maatregelen werken, niet alleen of de documenten bestaan.
  • Samen met je IT-partnerJe IT-partner of IT-team voert de technische maatregelen uit. Wij brengen in kaart, begeleiden en toetsen.
  • Structurele opvolgingMet periodieke reviews, CISO as a Service en Cyberwise ISMS blijft je beveiligingsniveau ook na het traject op peil.

Onze kernwaarde

Advies dat alleen jouw belang dient.

Onze kernwaarde is onafhankelijkheid. We voeren zelf geen technische implementaties uit en concurreren niet met je IT-partner. Zo geven we eerlijk en objectief advies, met jouw belang voorop.

  • 1Onafhankelijk onderbouwdBevindingen en aanbevelingen vertrekken vanuit risico’s en aantoonbare werking, los van leveranciers- en verkoopbelangen.
  • 2Vrije keuze van IT-partnerJe IT-partner of IT-team voert de technische maatregelen uit. Jij kiest met wie je werkt.
  • 3Geen eigen implementatiesWe beoordelen en begeleiden, maar verkopen geen hardware en voeren geen technische implementaties uit in je IT-omgeving.

02Diensten

Van eerste inzicht tot structurele opvolging.

  • 01

    Security assessments & audits

    Weten waar je staat.

    Een onafhankelijke beoordeling van je organisatie en IT-omgeving. Van configuratie-audits en netwerkscans tot een pentest wanneer dat zinvol is.

    Resultaat: Bevindingen met context. Een roadmap met duidelijke prioriteiten.

    Meer over Security assessments & audits →
  • 02

    Compliance & governance

    Van vereiste naar werking.

    We bouwen beleid, procedures, registers en bewijs op, afgestemd op je organisatie. Je management beslist; wij begeleiden en toetsen de afgesproken resultaten.

    Resultaat: Werkbaar beleid, duidelijke eigenaars en aantoonbare verbeteringen.

    Meer over Compliance & governance →
  • 03

    Verbetering & validatie

    Verbeteren met bewijs.

    We vertalen de roadmap naar technische werkpakketten en begeleiden de verbetering. Je IT-team of IT-partner voert de technische maatregelen uit; Cyberwise valideert de afgesproken uitkomst.

    Resultaat: Een verbeterplan dat in de praktijk wordt opgevolgd.

    Meer over Verbetering & validatie →
  • 04

    CISO as a Service

    Richting voor je cybersecurity.

    Ervaren security-advies aan het management, zonder een voltijdse CISO in dienst. We brengen risico’s, acties en beslispunten samen in een vaste opvolgcyclus.

    Resultaat: Onderbouwde keuzes. Een helder ritme voor opvolging.

    Meer over CISO as a Service →
  • 05

    Awareness & training

    Mensen maken het verschil.

    Phishing-simulaties, workshops en managementtraining verbinden cybersecurity met dagelijkse keuzes. Medewerkers leren herkennen en melden; bestuurders leren risico’s beoordelen.

    Resultaat: Leren, toepassen en bijsturen op basis van je eigen context.

    Meer over Awareness & training →

Op zoek naar het volledige overzicht? Bekijk alle diensten.

03Waar kunnen we je bij helpen?

Herken je een van deze vragen?

Twijfel je welke vraag het best past? Dan bekijken we het samen in een kennismaking.

  1. 01

    We moeten voldoen aan NIS2 of de Cyberbeveiligingswet

    We bepalen wat de wet voor jou betekent en werken een concrete roadmap uit.

    België: NIS2-wet Nederland: Cyberbeveiligingswet

  2. 02

    We willen werken volgens ISO/IEC 27001

    We bouwen het ISMS op volgens de norm en bereiden je desgewenst voor op certificering.

    Over ISO/IEC 27001

  3. 03

    We willen weten hoe veilig we zijn

    De Cyberwise Baseline geeft je een onafhankelijke beoordeling en een roadmap met duidelijke prioriteiten.

    Over de Cyberwise Baseline

  4. 04

    We willen onze beveiliging technisch laten toetsen

    Met een security audit toetsen we je omgeving, tot en met een pentest wanneer dat zinvol is.

    Over security audits

  5. 05

    We zoeken doorlopende begeleiding

    Periodieke reviews, CISO as a Service en trainingen houden je niveau op peil.

    Diensten onder Sustain

  6. 06

    We willen ons ISMS op één plek beheren

    Cyberwise ISMS brengt beleid, risico’s, maatregelen en bewijs samen in SharePoint.

    Over Cyberwise ISMS

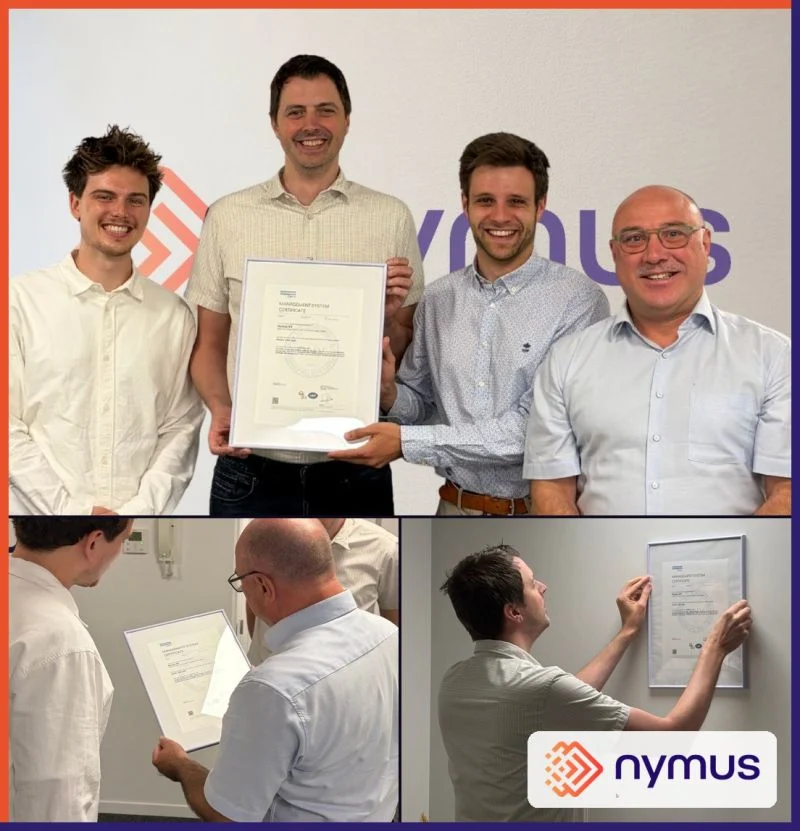
Klantencase Nymus

Resultaat

ISO/IEC 27001:2022 · DNV

04Uit de praktijk

Nymus: informatie­beveiliging als basis voor groei.

Voor e-invoicingpartner Nymus was ISO/IEC 27001 een bewuste stap in de groeistrategie. Grotere klanten verwachten aantoonbare informatiebeveiliging, terwijl internationale groei bijkomende eisen met zich meebrengt.

Met begeleiding van Cyberwise behaalde Nymus de ISO/IEC 27001:2022-certificering door DNV: onafhankelijke bevestiging van het managementsysteem voor informatiebeveiliging en een onderbouwd antwoord op beveiligingsvragen van klanten.

Lees de klantencase

05Werkwijze

Van analyse naar blijvende verbetering.

Elk breed traject start met een onafhankelijke beoordeling. Daarna begeleiden we de verbetering en volgen we het niveau structureel op.

Meer over onze aanpak
  1. Diensten onder

    AssessWeten waar je staat

    Audit, analyse en roadmap met de Cyberwise Baseline, inclusief gap-analyse tegen je belangrijkste norm of wettelijk kader.

    Je krijgt: Inzicht in welke risico’s eerst aandacht vragen en wie ermee aan de slag gaat.

    Bekijk de diensten onder Assess →
  2. Diensten onder

    ImproveVerbeteren met bewijs

    We werken samen met je verantwoordelijken beleid, procedures en registers uit en toetsen technische verbeteringen.

    Je krijgt: Werkbaar beleid, duidelijke verantwoordelijkheden en onderbouwde verbeteringen.

    Bekijk de diensten onder Improve →
  3. Diensten onder

    SustainStructureel opvolgen

    Periodieke reviews, CISO as a Service, ISMS Document Care, trainingen en Cyberwise ISMS.

    Je krijgt: Regelmatige reviews die vooruitgang zichtbaar maken en nieuwe risico’s signaleren.

    Bekijk de diensten onder Sustain →

06 / VLAIO · Vlaanderen

Versterk je cybersecurity met VLAIO-steun.

Kmo’s en maatwerkbedrijven met een vestiging in Vlaanderen kunnen onder voorwaarden 50% steun krijgen voor een cybersecurity-verbetertraject. We bekijken welk traject bij je situatie past.

VLAIO – partner in cybersecurity
START
10werkdagen
MEDIUM
21werkdagen
PLUS
34werkdagen

08Cyberwise ISMS

Je ISMS op één centrale plek.

Een beheerde werkomgeving op Microsoft SharePoint waarin beleid, risico’s, maatregelen, taken, audits en bewijs samenkomen. We zorgen voor de inrichting, technische werking en ondersteuning; de inhoud blijft van jouw organisatie.

10Voor IT-partners

Onafhankelijke cybersecurity-expertise voor jullie team en klanten.

Cyberwise vult jullie kennis van de klantomgeving aan met onafhankelijke security- en compliance-expertise. Onze risicobeoordeling en roadmap geven jullie extra onderbouwing voor verbeteringen en helpen de klant gerichte keuzes maken.

11 / Contact

Weten waar je staat?

Vertel ons waar je tegenaan loopt. Tijdens een vrijblijvende kennismaking bekijken we wat je organisatie nodig heeft en welke eerste stap zinvol is.

Cyberwise BV
Bressers-Blanchaertlaan 8 Bus 1
9051 Sint-Denijs-Westrem
Alle contactgegevens →